Sanal Ofis Kiralama Hizmetine Özel %50 indirim fırsatı! Buraya Tıkla

Blog Single

Veri Sorumlusu Nedir?

Veri sorumlusu; kişisel verilerin işleme amaçlarını ve vasıtalarını belirleyen, veri kayıt sisteminin kurulması ve yönetilmesinden sorumlu gerçek veya tüzel kişidir. Müşteri, çalışan, ziyaretçi veya tedarikçi verileri işleyen bir işletme çoğu faaliyeti bakımından veri sorumlusu olabilir; ancak rol her işlem için somut olarak belirlenmelidir.

Bir hizmet sağlayıcı, başka bir kuruluşun talimatlarıyla ve onun belirlediği amaç için veri işliyorsa “veri işleyen” konumunda bulunabilir. Aynı kuruluş farklı faaliyetlerde veri sorumlusu, başka bir faaliyette veri işleyen olabilir. Sözleşmedeki unvan değil, karar yetkisi ve fiili işleyiş belirleyicidir.

KVKK uyumu yalnızca aydınlatma metni yayımlamaktan ibaret değildir. Veri envanteri, işleme şartı, saklama süresi, erişim yetkisi, tedarikçi yönetimi, yurt dışı aktarım, ilgili kişi başvurusu ve ihlal müdahalesi birlikte yönetilmelidir.

Son resmî kaynak kontrolü: 7 Eylül 2026. 2026/347 sayılı aydınlatma-açık rıza İlke Kararı, 2026/921 sayılı biyometrik mesai takibi İlke Kararı, VERBİS istisna ve 2026 kayıt duyuruları, yurt dışı aktarım mekanizmaları ile standart sözleşme bildirim kuralları yeniden kontrol edilmiştir.

Veri Sorumlusunun Temel Yükümlülükleri

KVKK kapsamında veri sorumlusunun kişisel veri güvenliği sorumluluklarını temsil eden görsel
Veri sorumluluğu, kişisel verinin toplanmasından imhasına kadar tüm yaşam döngüsünü kapsar.
Veri sorumlusunun temel yükümlülükleri ve ilgili KVKK dayanakları
Yükümlülük Uygulamadaki karşılığı Başlıca dayanak
Temel ilkelere uyum Veriyi hukuka ve dürüstlük kurallarına uygun, doğru, güncel, belirli amaçla, sınırlı ve gerekli süre kadar işlemek KVKK m.4
İşleme şartını belirlemek Her faaliyet için m.5 veya özel nitelikli veride m.6 kapsamındaki uygun hukuki sebebi işlem başlamadan belirlemek KVKK m.5–6
Aydınlatma Kimlik, amaç, aktarım, toplama yöntemi/hukuki sebep ve ilgili kişi haklarını açık biçimde bildirmek KVKK m.10
Veri güvenliği Hukuka aykırı işleme ve erişimi önlemek, veriyi muhafaza etmek için riskle orantılı teknik ve idari tedbir almak KVKK m.12
Saklama ve imha İşleme sebebi sona eren verileri mevzuata uygun şekilde silmek, yok etmek veya anonim hâle getirmek KVKK m.7
İlgili kişi başvuruları Usulüne uygun talepleri en kısa sürede ve en geç 30 gün içinde gerekçeli biçimde sonuçlandırmak KVKK m.11–13
İhlal bildirimi İhlali sınırlandırmak, kayda almak, Kurula ve etkilenen kişilere belirlenen süre ve yöntemle bildirmek KVKK m.12/5 ve Kurulun 2019/10 sayılı kararı
Sicil ve Kurul kararları Kapsama giriyorsa VERBİS’e kayıt olmak, bildirimi güncel tutmak ve Kurul kararlarını yerine getirmek KVKK m.15–16

Açık rıza, her işleme faaliyeti için zorunlu veya “en güvenli” varsayılan dayanak değildir. Sözleşmenin kurulması/ifası, hukuki yükümlülük veya kanunda açıkça öngörülme gibi başka bir işleme şartı varsa faaliyet o şartla sınırlandırılmalıdır. Gereksiz açık rıza istemek, rızayı hizmet şartına bağlamak veya toplu rıza almak uyum sağlamaz.

Workon sanal ofis çözümleri banner görseli
Workon sanal ofis çözümleri hakkında bilgi alın.

Aydınlatma ve Açık Rıza Nasıl Ayrılır?

Aydınlatma yükümlülüğü, kişisel veri işlemeye başlamadan önce ve işleme şartından bağımsız olarak yerine getirilir. Açık rıza ise yalnızca faaliyet rıza şartına dayanıyorsa istenir. Aydınlatma bir bilgilendirmedir; ilgili kişinin aydınlatma metnini “onaylaması” hukuki dayanak oluşturmaz.

Kişisel Verileri Koruma Kurulunun 18 Şubat 2026 tarihli ve 2026/347 sayılı İlke Kararı, aydınlatma ile açık rızanın ayrı başlık ve ayrı beyanlarla sunulması gerektiğini açıklar.

Aydınlatma yükümlülüğü ile açık rızanın hukuki işlev farkları
Konu Aydınlatma Açık rıza
Amaç İlgili kişiyi veri işleme faaliyeti hakkında bilgilendirmek Belirli bir işleme faaliyetine özgür iradeyle izin vermek
Ne zaman? Her işleme şartında, işlem başlamadan önce Faaliyet gerçekten açık rızaya dayanıyorsa
Onay gerekir mi? Hayır; okundu/bilgi edinildi geri bildirimi alınabilir ancak metne rıza istenmez. Evet; belirli konuya ilişkin, bilgilendirilmiş ve özgür iradeye dayalı aktif beyan gerekir.
Geri alma Aydınlatma geri alınmaz. Rıza ileriye etkili biçimde geri alınabilir; süreç bunun için kolay yol sunmalıdır.

Aydınlatma metninde bulunması gerekenler

  • Veri sorumlusunun ve varsa temsilcisinin kimliği
  • Kişisel verilerin hangi somut amaçlarla işleneceği
  • İşlenen veri kategorileri ile toplama yöntemi ve hukuki sebep
  • Verilerin kimlere ve hangi amaçla aktarılabileceği
  • KVKK m.11 kapsamındaki hakların nasıl kullanılacağı

Başka bir şirketin metnini kopyalamak, işlenmeyen verileri metne eklemek veya “KVKK’nın 5 ve 6. maddeleri kapsamında” gibi belirsiz bir hukuki sebep yazmak yeterli değildir. Her kanal ve ilgili kişi grubu için fiili süreçle uyumlu, sade ve erişilebilir metin hazırlanmalıdır.

Geçerli açık rıza için kontrol

  • Önceden işaretli kutu veya sessizlik rıza sayılmamalıdır.
  • Birbirinden farklı pazarlama, profil çıkarma veya aktarım amaçları tek pakette birleştirilmemelidir.
  • Hizmet için zorunlu olmayan rıza, hizmetin şartı hâline getirilmemelidir.
  • Rızanın kimden, ne zaman, hangi metne göre alındığı ispatlanabilir biçimde kaydedilmelidir.

Veri Güvenliği İçin Teknik ve İdari Tedbirler

KVKK kapsamında veri güvenliği için teknik ve idari tedbirleri simgeleyen dijital dosyalar
Veri güvenliği, teknoloji ve iş süreçlerinin birlikte ve düzenli olarak gözden geçirilmesini gerektirir.

KVKK m.12 belirli bir ürün listesi değil, uygun güvenlik düzeyini sağlayacak gerekli teknik ve idari tedbirleri öngörür. Tedbirler; verinin niteliği, miktarı, erişen kişiler, saklandığı ortam, olası ihlalin ilgili kişilere etkisi ve güncel tehditler dikkate alınarak seçilmelidir.

KVKK kapsamında teknik ve idari veri güvenliği tedbirleri
İdari tedbirler Teknik tedbirler
Veri işleme ve risk envanteri Kimlik doğrulama ve çok faktörlü erişim
Rol, yetki ve görev ayrılığı En az yetki, erişim kaydı ve düzenli yetki kontrolü
Çalışan eğitimi ve gizlilik yükümlülüğü Şifreleme, güvenli anahtar ve parola yönetimi
Tedarikçi seçimi, sözleşme ve denetim Yama, zafiyet, zararlı yazılım ve ağ güvenliği yönetimi
Saklama-imha ve olay müdahale prosedürü Yedekleme, geri yükleme testi, kayıt izleme ve sızıntı önleme
Periyodik denetim ve düzeltici faaliyet Güvenli geliştirme, test ortamında maskeleme ve fiziksel ortam koruması

Kurumun Kişisel Veri Güvenliği Rehberi; risk belirleme, çalışan farkındalığı, veri azaltma, veri işleyenlerle ilişkiler, bulut kullanımı ve yedekleme gibi başlıklar için uygulama çerçevesi sunar.

Özel nitelikli kişisel verilerde yalnızca genel güvenlik listesiyle yetinilmemelidir. Veri kategorisi, güncel işleme şartı ve Kurulun belirlediği yeterli önlemler birlikte değerlendirilmelidir. 2024 değişiklikleri için Kurumun özel nitelikli kişisel veri rehberi esas alınmalıdır.

Çalışan mesai takibinde biyometrik veri: Kurulun 29 Nisan 2026 tarihli 2026/921 sayılı İlke Kararı, çalışan devam/mesai takibinin parmak izi, yüz tanıma, iris gibi biyometrik tanımlama yöntemleriyle yürütülmesini ayrıca sınırlar. Kurul, yalnız mesai takibi amacı bakımından açık rızanın dahi ölçülülük sorununu gidermeyebileceğini; kart, PIN, RFID/NFC veya benzeri daha az müdahaleci alternatiflerin değerlendirilmesi gerektiğini belirtir.

Workon şirket kuruluşu koordinasyonu ve iş adresi çözümleri banner görseli
Workon şirket kuruluşu koordinasyonu ve iş adresi çözümlerini inceleyin.

Veri işleyen kullanmak sorumluluğu tamamen devretmez. Bulut, CRM, bordro, çağrı merkezi veya yazılım sağlayıcısıyla veri türü, talimat, gizlilik, alt işleyen, silme/iade, ihlal bildirimi ve denetim hükümleri yazılı olarak belirlenmelidir.

VERBİS Kaydı ve Veri İşleme Envanteri

VERBİS, veri sorumlularının işleme faaliyetlerine ilişkin belirli bilgileri bildirdiği kamu sicilidir. Sicile kayıt yükümlülüğü ile KVKK’nın diğer hükümleri birbirinden ayrıdır: VERBİS istisnası bulunan bir işletme de temel ilkelere, aydınlatma, güvenlik, imha, aktarım ve başvuru yükümlülüklerine uymaya devam eder.

2026 itibarıyla temel VERBİS istisna ölçütleri

Kişisel Verileri Koruma Kurulunun 2025/1572 ve 2025/2393 sayılı kararlarını açıklayan resmi duyuruya göre:

  • Ana faaliyet konusu özel nitelikli kişisel veri işleme olmayan gerçek veya tüzel kişi veri sorumlularında, yıllık çalışan sayısı 50’den az ve yıllık mali bilanço toplamı 100 milyon TL’den az ise sicil kaydı istisnası uygulanabilir.
  • Ana faaliyet konusu özel nitelikli kişisel veri işleme olanlarda, yıllık çalışan sayısı 10’dan az ve yıllık mali bilanço toplamı 10 milyon TL’den az ise sicil kaydı istisnası uygulanabilir.
  • Bilanço esasına göre defter tutmayan veri sorumlularında bilanço toplamı bulunmadığından, ilgili istisnanın belirlenmesinde yalnızca yıllık çalışan sayısı ölçütü esas alınır.

“Az” ifadesi sınır değeri kapsamaz; ayrıca Kurulun meslek, faaliyet ve kurum türüne göre başka istisna kararları bulunabilir. Çalışan ve bilanço hesabının hangi yıl/veri üzerinden yapılacağı ile ana faaliyet değerlendirmesi güncel Kurul kararlarına göre teyit edilmelidir.

2026 kayıt takvimi notu: Kurulun 13 Mayıs 2026 tarihli 2026/1026 sayılı kararıyla, 2025 yılı mali bilanço toplamı nedeniyle Sicile kayıt yükümlülüğü doğan kurumlar vergisi mükellefi tüzel kişi veri sorumluları için kayıt ve bildirim son tarihi 5 Haziran 2026 olarak belirlenmişti. Bu tarih geçtiğinden, kapsama giren işletmeler mevcut VERBİS kayıt durumunu ve güncelleme yükümlülüklerini gecikmeden kontrol etmelidir.

Veri işleme envanterinde bulunacak alanlar

Veri işleme envanterinde izlenecek temel alanlar
Alan Sorulacak soru
Faaliyet ve ilgili kişi grubu Hangi süreçte kimin verisi işleniyor?
Veri kategorisi Kimlik, iletişim, finans, özlük veya özel nitelikli hangi veri bulunuyor?
Amaç ve hukuki sebep Veri neden ve hangi KVKK işleme şartına dayanılarak işleniyor?
Toplama yöntemi Form, kamera, sözleşme, uygulama veya üçüncü kişi üzerinden mi alınıyor?
Alıcı ve yurt dışı aktarım Kimlerle paylaşılıyor; yabancı bulut veya destek erişimi var mı?
Saklama ve imha Hangi süre/ölçüt uygulanıyor ve süre bitince hangi yöntem kullanılıyor?
Tedbirler Faaliyete özgü teknik ve idari kontroller nelerdir?

Kayıt yükümlülüğü bulunanlar, envanterden hareketle VERBİS bildirimini tamamlamalı ve faaliyet değiştikçe güncellemelidir. Sicile yazılan genel ifadeler fiili işleme, aydınlatma metinleri ve saklama politikasından kopuk olmamalıdır.

Kişisel Verilerin Yurt Dışına Aktarılması

Kişisel verilerin yurt dışına aktarımında güvenliği ve hukuki mekanizmaları simgeleyen kilit görseli
Yurt dışına aktarımda işleme şartı ile aktarım mekanizması birlikte belirlenmelidir.

Yurt dışı merkezli bulut, e-posta, CRM, analiz veya destek hizmeti kullanılması; verinin saklandığı yer, uzaktan erişim ve alt hizmet sağlayıcılar nedeniyle yurt dışı aktarım doğurabilir. Ürünün ticari adı veya sözleşmedeki genel ifade yerine gerçek veri akışı haritalanmalıdır.

KVKK m.9’un 1 Haziran 2024’te yürürlüğe giren sistemi üç kademelidir. Her durumda önce KVKK m.5 veya m.6 kapsamındaki veri işleme şartlarından birinin bulunması gerekir. 7 Eylül 2026 itibarıyla Kurul tarafından yeterli korumanın bulunduğu ülke, sektör veya uluslararası kuruluş listesi henüz ilan edilmemiştir. Bu nedenle düzenli aktarım yapan işletmeler fiilî veri akışına uygun güvence mekanizmasını ayrıca kurmalıdır.

Kişisel verilerin yurt dışına aktarımındaki kademeli mekanizmalar
Kademe Mekanizma Uygulama
1 Yeterlilik kararı Kurulun ülke, sektör veya uluslararası kuruluş için yeterlilik kararı bulunuyorsa kararın kapsamı kontrol edilir.
2 Uygun güvence Yeterlilik kararı yoksa ve ilgili kişinin haklarını kullanma/etkili kanun yoluna başvurma imkânı varsa; onaylı bağlayıcı şirket kuralları, standart sözleşme, Kurulca onaylanan taahhütname veya kanundaki diğer uygun güvence kullanılabilir.
3 Arızi aktarım istisnası Yeterlilik ve uygun güvence yoksa yalnızca süreklilik göstermeyen arızi aktarımda kanunda sınırlı sayılan istisnalar değerlendirilebilir.

Açık rıza, yeni sistemde rutin ve sürekli aktarımın varsayılan çözümü değildir; arızi aktarım istisnalarından yalnızca biridir ve ilgili kişi muhtemel riskler hakkında bilgilendirilmelidir. Düzenli bulut veya SaaS kullanımında sürdürülebilir aktarım mekanizması kurulmalıdır.

Standart sözleşme kullanılacaksa tarafların sıfatına uygun dört modelden doğru olanı seçilmeli ve imzaların tamamlanmasından itibaren beş iş günü içinde Kuruma bildirim yapılmalıdır. Kurumun 27 Temmuz 2026 tarihli duyurusuna göre yalnızca seçimlik veya alternatif içerikli maddelerde izin verilen tercihler yapılabilir; bunların dışında standart sözleşme metnine ekleme, çıkarma veya değişiklik yapılmamalıdır. Veri alan taraf, alt işleyenler, aktarım amacı, sıklığı, saklama süresi ve güvenlik tedbirleri eklerde somutlaştırılmalıdır.

Uygulama sırası ve örnekler için Kişisel Verileri Koruma Kurumunun Ocak 2025 tarihli Yurt Dışına Aktarım Rehberi kullanılmalıdır. Aktarım yapısı ve sözleşmeler, veri koruma hukuku alanında yetkili uzmanla değerlendirilmelidir.

Veri İhlali ve İlgili Kişi Başvuruları

Kişisel veri ihlali yalnızca dış saldırı değildir. Yanlış alıcıya e-posta, kayıp cihaz, hatalı yetki, herkese açık dosya bağlantısı veya verinin amaç dışı kullanılması da olay değerlendirmesi gerektirebilir.

İhlal anında izlenecek sıra

  1. Sınırlayın ve delili koruyun: Yetkisiz erişimi kesin; log, zaman, sistem ve etkilenen veri kayıtlarını koruyun.
  2. Kapsamı belirleyin: Hangi kişilerin, hangi veri kategorilerinin, ne zaman ve hangi olası sonuçlarla etkilendiğini tespit edin.
  3. Kurula bildirin: Kurulun 2019/10 sayılı kararına göre ihlalin öğrenilmesinden itibaren gecikmeksizin ve en geç 72 saat içinde bildirim yapılır. Tüm bilgiler hazır değilse bildirim aşamalı tamamlanabilir; gecikmenin nedeni açıklanır.
  4. İlgili kişileri bilgilendirin: Etkilenen kişiler belirlendikten sonra makul olan en kısa sürede, iletişim bilgisi varsa doğrudan; yoksa uygun yöntemle bildirim yapılır.
  5. Kayda alın ve iyileştirin: Olayın olguları, etkileri, kararlar ve alınan tedbirler belgelenir; müdahale planı güncellenir.

Kurumun 2019/10 sayılı ihlal bildirimi kararı, veri işleyenin ihlali veri sorumlusuna gecikmeksizin bildirmesini de öngörür. Veri işleyenle sözleşmede daha kısa iç bildirim süreleri, iletişim kişileri ve delil paylaşımı belirlenmelidir.

İlgili kişi başvurusu nasıl yönetilir?

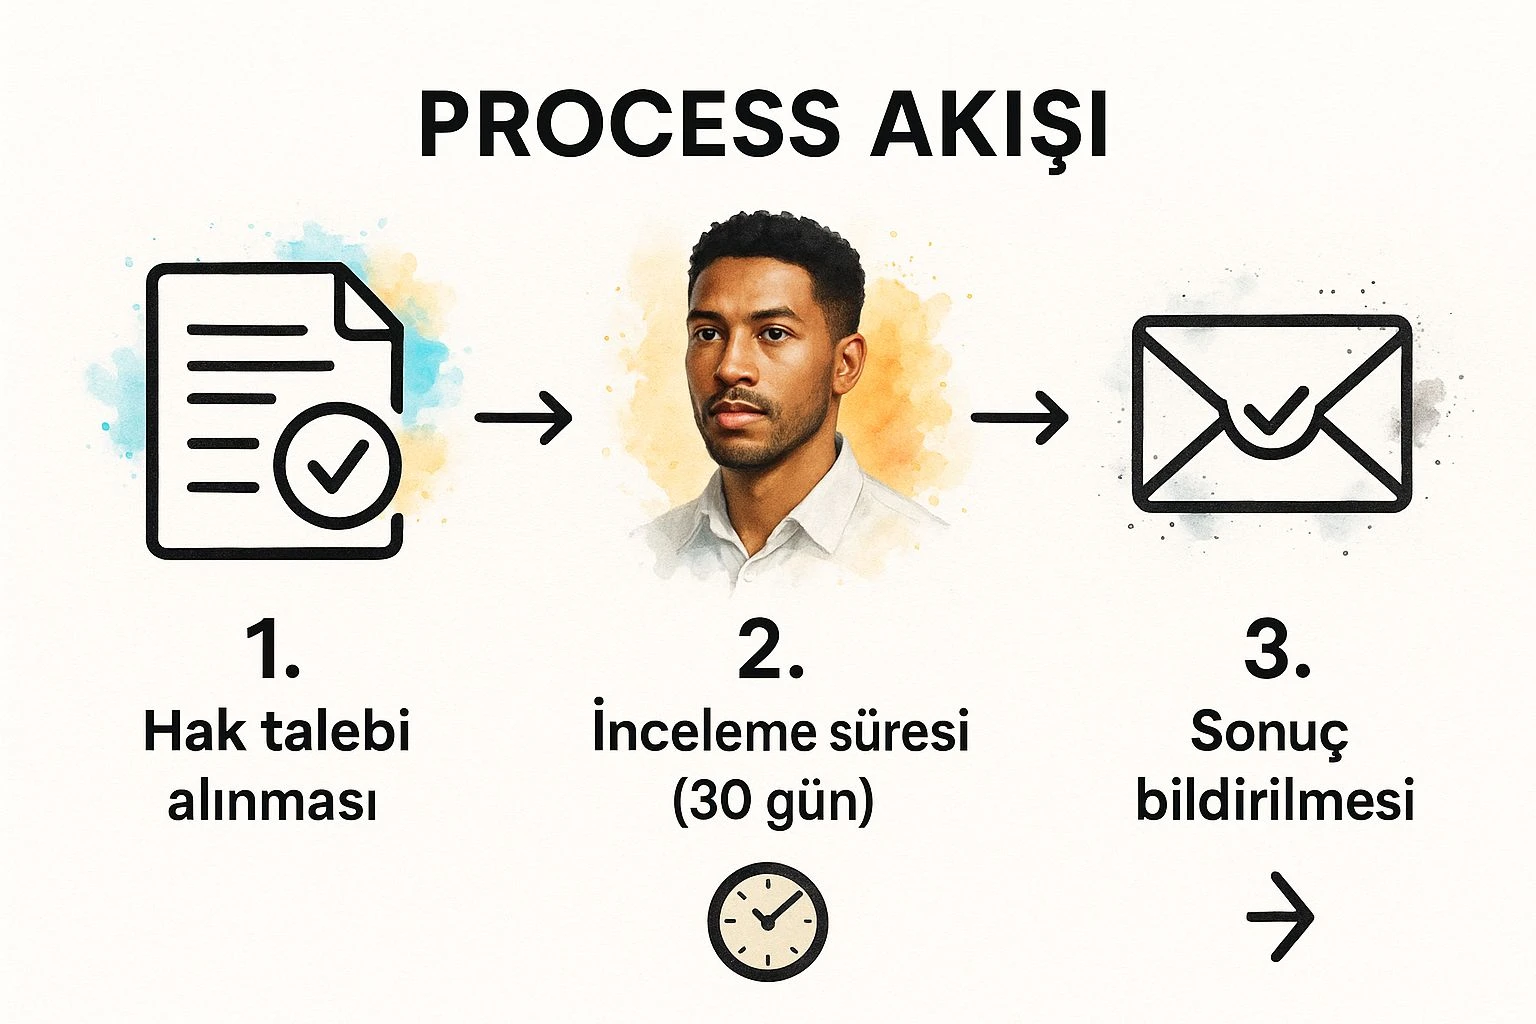
KVKK kapsamında ilgili kişi başvurusunun alınması, incelenmesi ve 30 gün içinde yanıtlanması süreci
Başvuru, kimlik ve yetki kontrolünden sonra talep bazında ve gerekçeli biçimde sonuçlandırılmalıdır.
İlgili kişi başvurularının alınması ve sonuçlandırılması adımları
Adım Kontrol
Alım ve kayıt Başvuru tarihi, kanal, talep ve iletişim bilgileri kayda alınır.
Kimlik/yetki doğrulama Gereğinden fazla yeni veri toplamadan başvuranın kimliği ve varsa temsil yetkisi doğrulanır.
İnceleme İlgili sistem, arşiv, tedarikçi ve alıcı gruplarından bilgi toplanır; her talebin hukuki kapsamı ayrı değerlendirilir.
Karar ve işlem Talep kabul edilir veya hukuki gerekçesi açıklanarak reddedilir; kabul edilen işlem sistem ve alıcılara uygulanır.
Yanıt Talep en kısa sürede ve en geç 30 gün içinde yazılı veya elektronik ortamda sonuçlandırılır.

Başvurular kural olarak ücretsizdir; işlemin ayrıca maliyet gerektirmesi hâlinde Kurulun belirlediği tarifedeki ücret alınabilir. Silme talebi, mevzuattan doğan saklama zorunluluğu sürüyorsa otomatik kabul edilmez; ret veya kısmi işlem gerekçesi açıkça belirtilir.

Kurulun 2019/9 sayılı süre kararına göre veri sorumlusu 30 gün içinde cevap verirse ilgili kişi cevabı öğrendiği tarihten itibaren 30 gün içinde Kurula şikâyet edebilir. Cevap verilmezse şikâyet süresi başvuru tarihinden itibaren 60 gündür; geç cevapta da toplam 60 günlük üst süre dikkate alınır.

Veri Sorumlusunun Yükümlülükleri Hakkında Sık Sorulan Sorular

Kişisel verilerin işleme amaç ve vasıtalarını belirleyen ve veri kayıt sisteminden sorumlu gerçek veya tüzel kişidir.

Hayır. Kanundaki diğer hukuki işleme şartlarından biri varsa açık rıza gerekli olmayabilir.

Hayır. Kayıt istisnası diğer aydınlatma, güvenlik ve ilgili kişi hakları yükümlülüklerini ortadan kaldırmaz.

Hayır. Workon ofis ve yasal adres çözümleri sunar; hukuki KVKK uyumu yetkili uzmanların alanındadır.

Evet. Kişisel veri işleyen küçük işletmeler de temel ilkeler, uygun işleme şartı, aydınlatma, veri güvenliği, saklama-imha ve ilgili kişi başvuruları bakımından KVKK’ya uyar. Çalışan ve bilanço ölçütleri yalnızca VERBİS kayıt istisnasını etkileyebilir.

İşletme kişisel verinin işleme amaçlarını ve vasıtalarını belirliyorsa o faaliyet bakımından veri sorumlusudur. Başka bir veri sorumlusunun talimatıyla hizmet sunuyorsa veri işleyen olabilir. Rol, sözleşme başlığına göre değil fiili karar yetkisine göre belirlenir.

Başka bir kuruluşun metni doğrudan kopyalanmamalıdır. Metin; fiilen işlenen veri kategorileri, amaç, hukuki sebep, aktarım, toplama kanalı ve başvuru yöntemine göre uyarlanmalıdır. Aydınlatma ile açık rıza, rıza gerekiyorsa, ayrı düzenlenmelidir.

Evet. Çalışan ve adaylar ilgili kişidir. Özlük, bordro, performans, kamera, cihaz veya biyometrik veri süreçlerinde amaç, uygun hukuki sebep, saklama süresi ve erişim yetkisi belirlenmelidir. Özel nitelikli verilerde ek şart ve tedbirler uygulanır.

Verinin yurt dışında saklanması, yurt dışından erişilmesi veya yabancı alt hizmet sağlayıcıya iletilmesi aktarım doğurabilir. Gerçek veri akışı, sözleşme ve uygun aktarım mekanizması incelenmeden yalnızca sağlayıcının markasına veya Türkiye’deki satış ofisine bakılarak karar verilmemelidir.

Hayır. Sicil istisnası temel yükümlülükleri kaldırmaz. İşleme faaliyetleri, saklama süreleri, alıcılar ve tedbirlerin haritalanması; aydınlatma, imha, güvenlik ve başvuru süreçlerinin tutarlılığı için gereklidir. Zorunlu envanter kapsamı somut statüye göre değerlendirilir.

Kurulun 2019\/10 sayılı kararına göre süre, veri sorumlusunun ihlali öğrendiği andan itibaren değerlendirilir. Bilgiler eksikse mevcut bilgiyle bildirim yapılır; eksikler gecikmeden aşamalı tamamlanır. Etkilenen kişiler, belirlendikten sonra makul olan en kısa sürede bilgilendirilir.

Resmî Kaynaklar

İlgili Workon Çözümleri

İş adresi ve şirket kuruluşu süreçleri, KVKK uyum yükümlülüklerinin yerine geçtiği anlamına gelmez; hizmet kapsamını ve hukuki ihtiyaçları ayrı değerlendirin.

Bu içerik genel bilgilendirme amaçlıdır. Veri kategorisi, sektör ve teknoloji mimarisine göre hukuk, bilgi güvenliği ve gerektiğinde mali müşavirlik uzmanlarıyla somut değerlendirme yapılmalıdır.

İletişim

Herhangi bir sorunuz varsa, bizimle iletişime geçebilirsiniz.

ya da

Biz Sizi Arayalım

Formu doldurun, işinizi birlikte büyütelim!