Sanal Ofis Kiralama Hizmetine Özel %50 indirim fırsatı! Buraya Tıkla

Blog Single

İçindekiler

KVKK uyumu; işletmenin hangi kişisel veriyi, hangi amaç ve hukuki sebeple işlediğini belirlemesi, ilgili kişileri doğru şekilde aydınlatması, gerekli güvenlik tedbirlerini uygulaması ve süreci düzenli olarak güncellemesidir. Hazır bir metni siteye eklemek tek başına uyum sağlamaz; fiili veri akışı ile belgelerin birbiriyle örtüşmesi gerekir.

KVKK uyumu için 2026 yol haritası

2026 KVKK uyumu için sekiz adımlı işletme yol haritası
Adım Kontrol
1. Rolü belirleme Her süreçte veri sorumlusu, ortak veri sorumlusu ve veri işleyen rollerini ayırın.
2. Veri envanteri Veri kategorisi, ilgili kişi grubu, kaynak, amaç, hukuki sebep, aktarım, saklama süresi ve güvenlik tedbirlerini kaydedin.
3. Hukuki sebep Her işleme faaliyeti için Kanun’un 5’inci veya özel nitelikli verilerde 6’ncı maddesindeki uygun şartı belirleyin.
4. Aydınlatma Veri toplamadan önce veya en geç toplama anında, işleme faaliyetine özel ve anlaşılır bilgilendirme yapın.
5. Açık rıza Yalnızca gerçekten rızaya dayanılan işlemlerde ayrı, belirli ve özgür iradeye dayalı rıza alın.
6. Saklama ve imha Kanuni süreyi ve işleme amacını esas alan saklama planı ile silme, yok etme veya anonimleştirme yöntemi oluşturun.
7. Aktarım Yurt içi ve yurt dışı alıcıları, aktarım amacını ve 2024 sonrası yurt dışı aktarım mekanizmasını belirleyin.
8. Güvenlik ve denetim Riskle orantılı teknik/idari tedbirler, tedarikçi kontrolü, başvuru süreci ve ihlal planı kurun.

Bu rehber genel bilgilendirme amaçlıdır. Somut hukuki sebep, saklama süresi, aktarım modeli ve VERBİS yükümlülüğü işletmenin gerçek süreçleri görülerek veri koruma alanında çalışan hukukçu ve bilgi güvenliği uzmanlarıyla değerlendirilmelidir.

Kişisel veri envanteri nasıl hazırlanır?

Envanter yalnızca VERBİS kaydı için oluşturulan bir tablo değildir; KVKK uyumunun temel kontrol belgesidir. İnsan kaynakları, satış, pazarlama, müşteri hizmetleri, finans, bilgi teknolojileri ve fiziksel güvenlik süreçleri birlikte incelenmelidir.

Her işlem için cevaplanması gereken sorular

  • Hangi kişisel veri ve ilgili kişi grubu söz konusu?
  • Veri doğrudan kişiden mi, üçüncü taraftan mı, cihazdan mı alınıyor?
  • Amaç nedir ve amaç için gerçekten gerekli olan en az veri hangisi?
  • İşleme şartı açık rıza mı, sözleşme mi, hukuki yükümlülük mü, meşru menfaat mi veya başka bir kanuni sebep mi?
  • Kimler erişiyor ve hangi yurt içi/yurt dışı alıcılara aktarılıyor?
  • Hangi sistemde veya fiziksel ortamda saklanıyor?
  • Saklama süresi hangi mevzuat veya iş amacıyla gerekçelendiriliyor?
  • Süre sona erdiğinde hangi silme, yok etme veya anonimleştirme yöntemi uygulanıyor?

Saklama süresi için “çalışan verisi 10 yıl, müşteri verisi 2 yıl” gibi herkese uyan sabit bir kural yoktur. Her belge ve veri seti; iş, vergi, tüketici, sözleşme, zamanaşımı ve sektörel mevzuatla birlikte değerlendirilmelidir. Veri sorumlusunun temel yükümlülüklerini ayrıca KVKK veri sorumlusu rehberinde inceleyebilirsiniz.

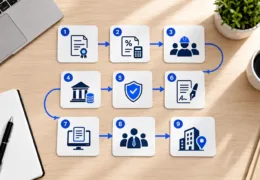
KVKK hazırlığı için veri envanteri, hukuki değerlendirme ve teknik tedbirlerden oluşan yatay akış diyagramı
Veri envanterinden hukuki analize ve sonrasında gerekli tedbirlere uzanan KVKK uyum akışı görselleştirilmiştir.

Hukuki sebep ve veri kategorisi nasıl belirlenir?

Açık rıza, kişisel veri işlemenin tek hukuki sebebi değildir. Bir işlem; kanunda açıkça öngörülme, sözleşmenin kurulması veya ifası, hukuki yükümlülük, bir hakkın tesisi/kullanılması/korunması ya da şartları varsa meşru menfaat gibi Kanun’un 5’inci maddesindeki başka bir sebebe dayanabilir.

Kişisel veri kategorileri ve doğru hukuki yaklaşım
Kontrol Doğru yaklaşım
Kimlik ve iletişim verisi Veri kategorisi tek başına hukuki sebebi belirlemez; işlem amacı ve şartlar birlikte değerlendirilir.
Finansal veri IBAN veya kart bilgisi KVKK’da otomatik olarak “özel nitelikli veri” değildir; yine de riskine uygun güçlü güvenlik gerekir.
Özel nitelikli veri Sağlık, biyometrik, genetik, sendika, ceza mahkûmiyeti ve Kanun’da sayılan diğer kategoriler için 6’ncı maddedeki özel şartlar ve yeterli tedbirler uygulanır.
Pazarlama verisi KVKK hukuki sebebi ile ticari elektronik ileti onayı ayrı mevzuat kontrolleridir.

Özel nitelikli kişisel verilerde 2024 sonrası kural

7499 sayılı Kanunla KVKK’nın 6’ncı maddesi 2024’te değişti ve özel nitelikli veri işleme şartları genişletildi. Bu nedenle “yalnızca açık rıza veya kanuni zorunluluk” şeklindeki eski özet artık yeterli değildir. İşlem, güncel 6’ncı maddede sayılan uygun şarta dayanmalı ve Kurulca belirlenen yeterli önlemler uygulanmalıdır. Ayrıntılar için Kurumun Özel Nitelikli Kişisel Verilerin İşlenmesine İlişkin Rehberi esas alınmalıdır.

2026 biyometrik mesai takibi notu: Kurulun 2026/921 sayılı İlke Kararı, parmak izi veya yüz tanıma gibi biyometrik verilerin yalnızca mesai takibi amacıyla işlenmesinin geçerli açık rıza bulunsa bile ölçülülük şartını sağlamayacağını; kart, PIN, RFID/NFC veya imza gibi daha az müdahaleci yöntemlerin tercih edilmesi gerektiğini belirtir. Kurumun 10 Eylül 2026 tarihli açıklaması, mesai takibi dışındaki biyometrik işlemlerin amaç, işin niteliği ve somut olaya göre ayrıca değerlendirilmesi gerektiğini açıklar.

Envanterde bulunması gereken alanlar

  • iş süreci ve süreç sahibi,
  • ilgili kişi ve veri kategorileri,
  • işleme amacı ve hukuki sebep,
  • toplama yöntemi ve veri kaynağı,
  • erişim yetkileri ile alıcı grupları,
  • yurt dışı aktarım ve kullanılan güvence,
  • saklama süresi ile imha yöntemi,
  • teknik ve idari tedbirler.

Saklama ve imha planı nasıl kurulmalı?

Veriyi “ileride lazım olabilir” gerekçesiyle süresiz tutmak yerine, her veri seti için kanuni süre ve amaç temelli saklama süresi belirleyin. İşleme sebebi ortadan kalktığında veriyi erişime kapatmak tek başına her zaman yeterli değildir; mevzuata uygun silme, yok etme veya anonimleştirme yöntemi uygulanmalı ve işlem kayıt altına alınmalıdır.

KVKK uyumu için gerekli hukuki metinlerin hazırlandığı masa üzerinde aydınlatma metni, açık rıza formu ve akıllı telefonda görüntülenen metin
Aydınlatma metni, açık rıza formu ve dijital dokümanlarla KVKK süreçlerinde hazırlanan hukuki belgeler.

Aydınlatma metni ve açık rıza nasıl hazırlanır?

Aydınlatma yükümlülüğü, kişisel veri işleme açık rızaya veya başka bir hukuki sebebe dayansa da yerine getirilir. Metin, verinin toplandığı kanala ve gerçek işleme faaliyetine uygun olmalıdır; başka bir şirketin şablonunu olduğu gibi kullanmak yeterli değildir.

Aydınlatma metninde hangi bilgiler yer almalı?

  • veri sorumlusunun ve varsa temsilcisinin kimliği,
  • kişisel verilerin hangi somut amaçlarla işleneceği,
  • verilerin kimlere ve hangi amaçla aktarılabileceği,
  • veri toplama yöntemi ve hukuki sebebi,
  • ilgili kişinin KVKK’nın 11’inci maddesindeki hakları ve başvuru yöntemi.

Aydınlatma; web formu, çağrı merkezi, kamera alanı, ziyaretçi kaydı, iş başvurusu veya mobil uygulama gibi veri toplama noktasında görünür ve anlaşılır biçimde yapılmalıdır. Gerekirse kısa ilk katman ile ayrıntılı metne bağlantı veren katmanlı yöntem kullanılabilir.

2026 ilke kararı: aydınlatma ve rıza ayrı olmalı

Kişisel Verileri Koruma Kurulunun 18 Şubat 2026 tarihli 2026/347 sayılı İlke Kararı uyarınca:

  • aydınlatma ve açık rıza metinleri iç içe geçirilmemeli,
  • aynı sayfadaysa ayrı başlık ve ayrı beyanlarla sunulmalı,
  • aydınlatma yapıldığı için “onay” veya “rıza” istenmemeli,
  • işlem başka bir hukuki sebebe dayanıyorsa ayrıca açık rıza metni sunulmamalı,
  • amaç ve hukuki sebep belirsiz kanun maddeleriyle değil, somut ve açık ifadelerle anlatılmalıdır.

Geçerli açık rızanın üç unsuru

Açık rıza belirli bir konuya ilişkin, bilgilendirmeye dayalı ve özgür iradeyle açıklanmış olmalıdır. Önceden işaretli kutu, genel “tüm verilerimi kullanabilirsiniz” ifadesi veya gerekli olmayan pazarlama iznini hizmetin zorunlu koşulu yapmak rızanın geçerliliğini riske atar. Rızanın ne zaman, hangi metne ve hangi işlem için verildiği ispatlanabilir şekilde kaydedilmeli; geri alma süreci de kolaylaştırılmalıdır.

Pazarlama iletileri ve çerezler

Kampanya SMS’i veya e-postası için KVKK değerlendirmesine ek olarak 6563 sayılı Kanun ve İleti Yönetim Sistemi kuralları ayrıca kontrol edilir. Ticari ileti onayı ile KVKK açık rızası aynı kavram değildir. Çerezlerde ise amaç, süre ve üçüncü taraflar belirlenmeli; zorunlu olmayan çerezler Kurumun Çerez Uygulamaları Rehberi çerçevesinde yönetilmelidir.

Workon sanal ofis ve yasal iş adresi hizmeti bannerı
Workon sanal ofis ve yasal iş adresi çözümlerini inceleyin.

Workon sanal ofis hizmeti 590 TL + KDV/ay olup sözleşme standart olarak yıllık düzenlenir. Workon yasal iş adresi ve ofis çözümü sağlar; KVKK metni hazırlama, hukuki sebep belirleme veya veri güvenliği denetimi hizmeti vermez. Bu alanlar yetkili hukuk ve bilgi güvenliği uzmanlarınca yürütülmelidir.

Teknik ve idari tedbirler nasıl seçilir?

KVKK’nın 12’nci maddesi, kişisel verilerin hukuka aykırı işlenmesini ve erişilmesini önlemek, verilerin muhafazasını sağlamak için uygun güvenlik düzeyine yönelik tedbirler alınmasını ister. Her işletmeye aynı ürün listesini uygulamak yerine veri türü, hacim, erişim sayısı, tehdit modeli ve olası zarar üzerinden risk değerlendirmesi yapılmalıdır.

Kişisel veri güvenliği için teknik ve idari kontrol örnekleri
Alan Örnek kontrol
Erişim yönetimi En az yetki, rol bazlı erişim, güçlü kimlik doğrulama, ayrılan çalışanın erişimini hızla kapatma
Sistem güvenliği Güncel yama, güvenli yapılandırma, ağ bölümlendirme, zararlı yazılım koruması ve güvenlik testleri
Veri koruma Aktarımda ve risk uygunsa saklamada şifreleme, anahtar yönetimi, maskeleme ve güvenli silme
Kayıt ve izleme Erişim logları, olağandışı hareket uyarıları, log bütünlüğü ve düzenli inceleme
Yedekleme Çevrimdışı veya ayrıştırılmış yedek, geri yükleme testi ve iş sürekliliği planı
İnsan ve süreç Gizlilik yükümlülükleri, rol bazlı eğitim, temiz masa, evrak/cihaz imhası ve ihlal tatbikatı
Tedarikçiler Veri işleyen değerlendirmesi, sözleşmesel güvenlik şartları, alt işleyen ve aktarım kontrolü

Kurumun Kişisel Veri Güvenliği Rehberi temel kontrol alanlarını açıklar. Tedbirlerin uygulandığını gösterecek politika, erişim kaydı, eğitim kaydı, test sonucu, tedarikçi değerlendirmesi ve olay kayıtları da düzenli tutulmalıdır.

Erişim kontrol matrisi, erişim logları tabelası ve güvenlik denetimi formu ile veri güvenliği için teknik ve idari tedbirlerin gösterildiği çalışma masası
Erişim kontrolleri, güvenlik logları ve güvenlik denetimi dokümanlarıyla KVKK kapsamında alınması gereken teknik ve idari tedbirler.

İdari tedbirler ve tedarikçi yönetimi

Teknik güvenlik tek başına yeterli değildir. Yetki ve sorumlulukların yazılı olması, çalışanların rolüne göre eğitilmesi, politika ve prosedürlerin fiilen uygulanması gerekir.

  • Rol ve sorumluluk: Veri sorumlusu adına karar veren, başvuruyu yöneten, ihlali değerlendiren ve Kuruma bildirim yapan kişiler belirlenmelidir.
  • Eğitim: İnsan kaynakları, pazarlama, çağrı merkezi ve bilgi teknolojileri ekiplerine aynı genel sunum yerine görevlerine özgü eğitim verilmelidir.
  • Tedarikçi sözleşmeleri: Bulut, CRM, muhasebe, kargo, çağrı merkezi ve benzeri veri işleyenlerin güvenlik yükümlülükleri, alt işleyenleri ve veri iade/imha şartları düzenlenmelidir.
  • Periyodik kontrol: Erişim listeleri, veri envanteri, saklama süreleri, rıza kayıtları ve tedarikçiler iş süreci değiştiğinde ve planlı aralıklarla gözden geçirilmelidir.

Yurt dışına kişisel veri aktarımı

Bulut sunucusu, e-posta hizmeti, analitik aracı, yabancı ana şirket veya yurt dışındaki destek ekibi bir yurt dışı aktarımı doğurabilir. Sunucunun ve alt hizmet sağlayıcıların konumu teknik ekip ve sözleşmeler üzerinden doğrulanmalıdır.

2024’te değişen KVKK’nın 9’uncu maddesi; yeterlilik kararı, uygun güvenceler ve arızi durumlar üzerinden yeni bir aktarım sistemi kurdu. Uygun güvence yöntemleri arasında standart sözleşmeler ve bağlayıcı şirket kuralları bulunur. Kurumun standart sözleşme ve bağlayıcı şirket kuralları duyurusu güncel dokümanlara erişim sağlar.

Standart sözleşme kullanılıyorsa doğru sözleşme tipi seçilmeli, taraflar ve yetkili imzacılar doğrulanmalı ve imzaların tamamlanmasından itibaren beş iş günü içinde Kuruma bildirim yapılmalıdır. Metin ve eklerde yapılabilecek değişiklikler sınırlı olduğundan aktarım modeli hukukçu tarafından kontrol edilmelidir.

İlgili kişi başvuruları nasıl yönetilir?

İlgili kişinin KVKK’nın 11’inci maddesi kapsamındaki başvuruları için erişilebilir bir kanal ve yazılı prosedür oluşturun. Kimlik doğrulama, başkasının verisini açıklamayacak ölçüde güvenli; başvuruyu gereksiz kişisel veri toplamadan değerlendirecek ölçüde orantılı olmalıdır.

  1. Başvuruyu tarih ve kanal bilgisiyle kaydedin.
  2. Başvuranın kimliğini uygun yöntemle doğrulayın.
  3. Talebi veri envanteri ve ilgili sistem sahiplerine yönlendirin.
  4. Hukuki istisnaları ve üçüncü kişilerin haklarını değerlendirin.
  5. Cevabı gerekçeli, anlaşılır ve ispatlanabilir biçimde iletin.

Kurumun başvuru açıklamasına göre talep, niteliğine göre en kısa sürede ve en geç 30 gün içinde kural olarak ücretsiz sonuçlandırılır. İşlem ayrıca maliyet gerektiriyorsa güncel tarifedeki ücret istenebilir. Cevapsızlık, ret veya yetersiz cevap halinde ilgili kişinin Kurula şikâyet süreleri ayrıca işler.

Kişisel veri ihlalinde ilk 72 saat

İhlal şüphesinde önce delilleri koruyun, olayın yayılmasını durdurun ve karar ekibini devreye alın. Kurulun güncel açıklamasında 72 saat, ihlalin öğrenilmesinden itibaren Kurula bildirim için azami süre olarak uygulanır; gecikme varsa gerekçesi bildirimle birlikte sunulur.

  • etkilenen sistem, veri kategorisi ve kişi grubunu belirleyin,
  • olayın nedeni, zamanı, kapsamı ve olası etkisini kaydedin,
  • alınan ve planlanan azaltıcı tedbirleri belgeleyin,
  • Kurul bildirimini gecikmeden hazırlayın,
  • etkilenen kişileri belirledikten sonra makul olan en kısa sürede uygun yöntemle bilgilendirin,
  • olay sonrası kök neden analizi ve düzeltici faaliyet yapın.

Ayrıntılı süre ve bildirim yöntemi için Kurumun kişisel veri ihlali kamuoyu duyurusu esas alınmalıdır. Veri ihlali bildirimi yapılması, teknik ve idari tedbir eksikliğini kendiliğinden ortadan kaldırmaz.

Dijital iş süreçlerinde belge ve sistem güvenliğini birlikte planlamak için e-dönüşüm rehberini da inceleyebilirsiniz.

Workon şirket kuruluşunda ofis ve yasal adres çözümleri bannerı
Şirket kuruluşunda Workon ofis ve yasal adres çözümlerini inceleyin.

VERBİS kaydı kimler için zorunlu?

KVKK’ya uymak ile Veri Sorumluları Sicil Bilgi Sistemine (VERBİS) kaydolmak aynı şey değildir. VERBİS istisnası bulunan bir işletmenin aydınlatma, hukuka uygun işleme, veri güvenliği, başvuru ve ihlal yükümlülükleri devam eder.

Kurumun 2025/1572 ve 2025/2393 sayılı kararlarına ilişkin açıklamasına göre temel çalışan/bilanço istisnaları şöyledir:

2026 VERBİS kayıt istisnası için temel çalışan ve bilanço eşikleri
Veri sorumlusu grubu VERBİS kayıt istisnası için temel eşik
Ana faaliyeti özel nitelikli kişisel veri işleme olmayan gerçek veya tüzel kişiler Yıllık çalışan sayısı 50’den az ve yıllık mali bilanço toplamı 100 milyon TL’den az
Ana faaliyeti özel nitelikli kişisel veri işleme olan gerçek veya tüzel kişiler Yıllık çalışan sayısı 10’dan az ve yıllık mali bilanço toplamı 10 milyon TL’den az
Bilanço esasına göre defter tutmayan veri sorumluları Mali bilanço toplamı oluşmadığından ilgili gruptaki yıllık çalışan sayısı kriteri esas alınır

Eşikler kümülatif değerlendirilir; ancak Kurulun meslek, faaliyet ve kamu görevi gibi başka istisna kararları da vardır. Çalışan sayısının ve bilanço toplamının hangi dönem/veriyle hesaplanacağı güncel “Sorularla VERBİS” açıklamaları üzerinden kontrol edilmelidir.

KVKK uyumu nasıl sürdürülebilir?

Uyum dosyasını bir kez hazırlayıp kapatmak yerine değişiklik yönetimine bağlayın. Yeni yazılım, tedarikçi, kampanya, kamera, biyometrik sistem, yapay zekâ aracı, yurt dışı servis veya yeni çalışan süreci devreye girmeden önce veri koruma kontrolü yapılmalıdır.

Periyodik denetim kontrol listesi

  • veri envanteri ile gerçek sistem ve süreçler eşleşiyor mu,
  • aydınlatma ve rıza metinleri 2026/347 sayılı İlke Kararına uygun biçimde ayrı mı,
  • saklama süresi dolan veriler imha edilmiş mi,
  • erişim yetkileri ve ayrılan çalışan hesapları gözden geçirilmiş mi,
  • tedarikçi ve yurt dışı aktarımlar güncel mi,
  • standart sözleşme bildirimleri süresinde yapılmış mı,
  • başvuru ve ihlal tatbikatı yapılmış mı,
  • eğitim, test ve denetim kayıtları saklanıyor mu?

Denetim sıklığı için herkese uyan tek süre yoktur. Riskli süreçler daha sık; diğer süreçler planlı aralıklarla ve her önemli değişiklikten sonra gözden geçirilmelidir. İdari para cezaları yıllara göre değişebildiği için sabit tutar yerine Kanun’un güncel 18’inci maddesi ve Kurum duyuruları kontrol edilmelidir.

KVKK uyumu hakkında sık sorulan sorular

Aşağıdaki cevaplar genel bir kontrol çerçevesi sunar. Somut işleme faaliyeti, veri kategorisi ve sektör mevzuatı hukukçu ve bilgi güvenliği uzmanıyla değerlendirilmelidir.

6698 sayılı Kanun kapsamına giren kişisel veri işleme faaliyetleri bulunan gerçek ve tüzel kişiler ilgili yükümlülükleri yerine getirmelidir. VERBİS istisnası diğer KVKK yükümlülüklerini kendiliğinden kaldırmaz.

Her işletme için dışarıdan danışman bulundurma şeklinde genel bir zorunluluk yoktur. Ancak hukuki sebep, özel nitelikli veri, yurt dışı aktarım veya veri ihlali gibi konular uzman değerlendirmesi gerektirebilir.

VERBİS yükümlülüğü çalışan sayısı, bilanço, faaliyet ve Kurulun güncel istisna kararlarına göre değerlendirilir. Eşikler ve istisnalar işlem tarihinde resmî kaynaklardan doğrulanmalıdır.

Hayır. Kanun’daki diğer işleme şartlarından biri varsa açık rıza gerekli olmayabilir. Uygun hukuki sebep, amaç ve veri türü birlikte değerlendirilir.

Hayır. Aydınlatma yükümlülüğü ile açık rıza farklı hukuki süreçlerdir. Sunum ve onay mekanizması güncel Kurul kararları dikkate alınarak ayrı ve anlaşılır biçimde tasarlanmalıdır.

Herkese uyan tek bir süre yoktur. Kanuni saklama süresi ve işleme amacı belirlenir; amaç ve hukuki sebep sona erdiğinde veriler mevzuata uygun biçimde silinir, yok edilir veya anonimleştirilir.

Başvuru niteliğine göre en kısa sürede ve mevzuattaki azami süre içinde cevaplanmalıdır. Güncel usul ve ücret koşulları KVKK Kurumu kaynaklarından kontrol edilmelidir.

İhlal öğrenildiğinde olay gecikmeden değerlendirilmelidir. Kurulun güncel bildirim süresi ve yöntemi işlem tarihinde KVKK Kurumu duyurularından doğrulanmalıdır.

Evet. Sunucu konumu, uzaktan destek, alt işleyen ve erişim imkânları birlikte incelenir. Yurt dışı aktarım mekanizması güncel KVKK düzenlemelerine uygun kurulmalıdır.

Biyometrik veriler özel nitelikli kişisel veridir ve ölçülülük başta olmak üzere sıkı şartlara tabidir. Mesai takibi için daha az müdahaleci yöntemler öncelikle değerlendirilmelidir.

Hayır. Workon yasal iş adresi ve ofis çözümleri sunar. KVKK hukuki uyumu ve bilgi güvenliği kontrolleri ilgili yetkili uzmanların alanındadır.

2026\/347 sayılı İlke Kararı uyarınca metinler ayrı düzenlenmelidir. Aynı sayfada sunuluyorsa farklı başlıklar ve ayrı beyanlar kullanılmalı; aydınlatma yapıldığı için rıza\/onay talep edilmemelidir.

Yurt dışı aktarım için standart sözleşme kullanılıyorsa imzaların tamamlanmasından itibaren beş iş günü içinde Kuruma bildirim yapılır.


İşletmenizin yasal adres ve esnek ofis ihtiyacı için Workon sanal ofis hizmeti 590 TL + KDV/ay olup sözleşme standart olarak yıllık düzenlenir. Workon, KVKK uyum danışmanlığı veya bilgi güvenliği denetimi vermez.

Son güncelleme: 13 Eylül 2026.

İletişim

Herhangi bir sorunuz varsa, bizimle iletişime geçebilirsiniz.

ya da

Biz Sizi Arayalım

Formu doldurun, işinizi birlikte büyütelim!